
實作背景與維運痛點
在日常的 Linux 系統維運與 DevOps 實務中,伺服器每天都會產生龐大的日誌檔(Logs),例如 Nginx 存取紀錄或系統安全日誌。當系統發生異常或遭到異常流量攻擊時,如果純粹靠人力使用 cat 或 less 手動逐行翻找,效率極度低下。因此,掌握 Linux 文字處理工具並將其寫成 Bash 自動化腳本,是不可或缺的核心技能。
核心工具簡介(文字處理)
實作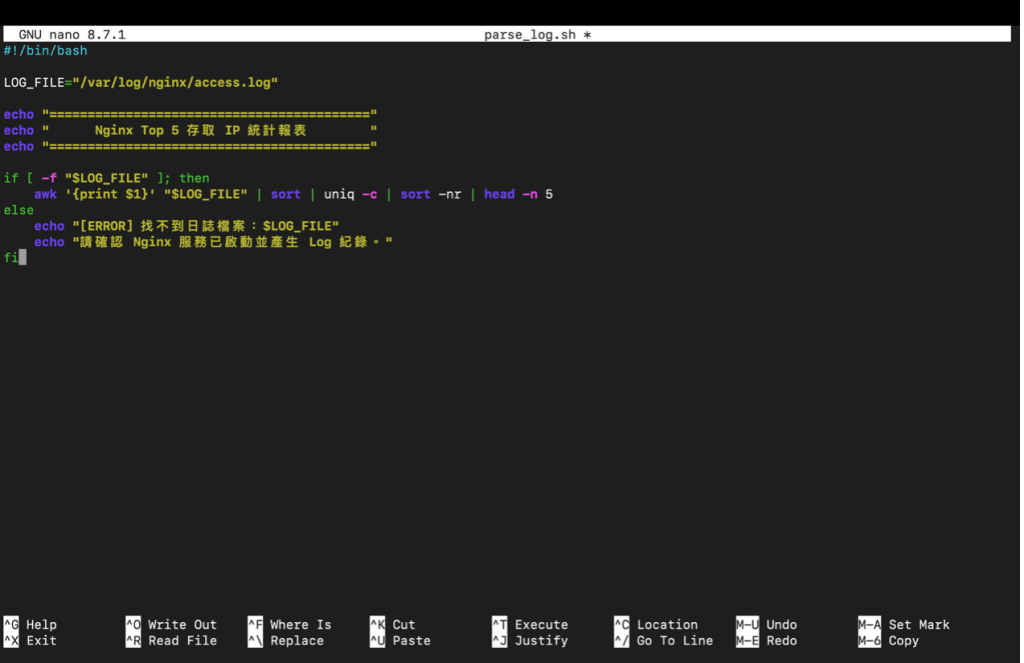
透過 nano parse_log.sh 編輯腳本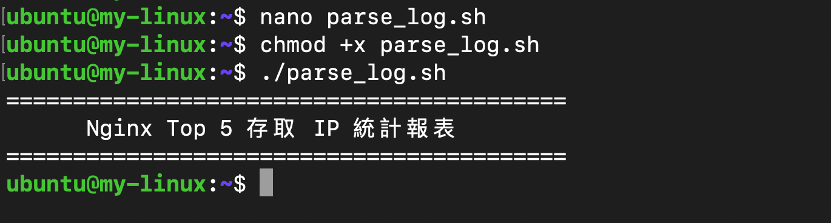
執行 chmod +x parse_log.sh 賦予執行權限。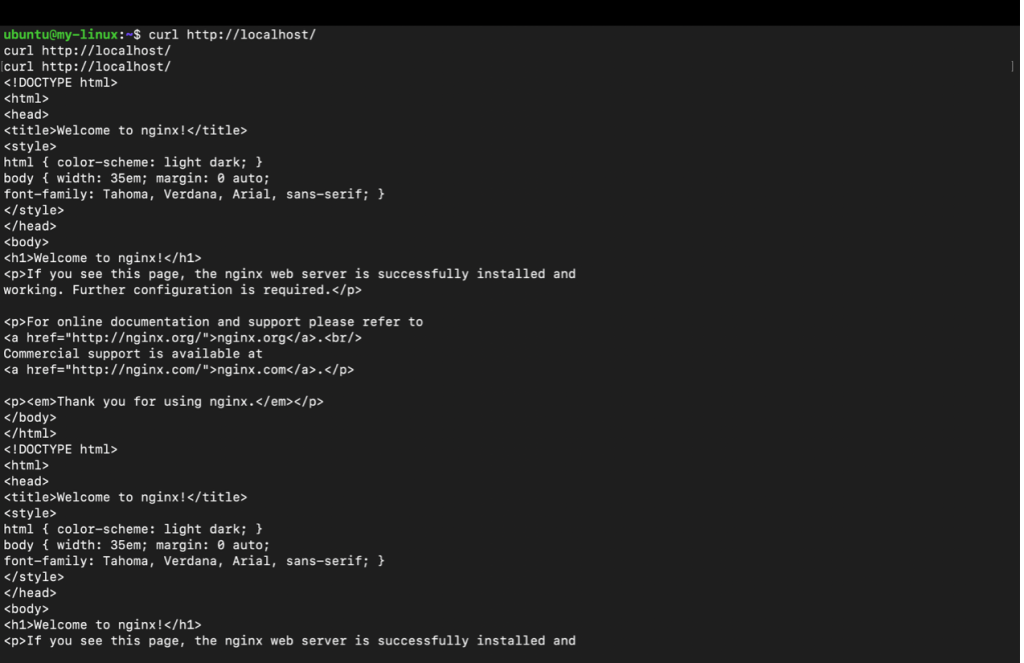
使用 curl http://localhost/ 發送 HTTP 請求,強制 Nginx 在 /var/log/nginx/access.log 產生真實存取紀錄。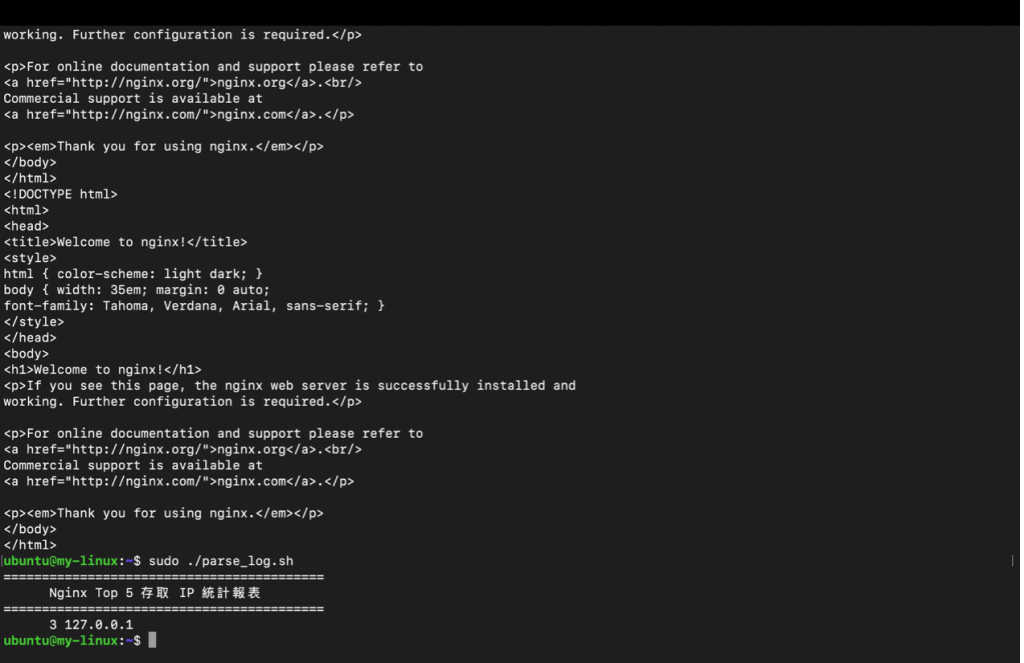
由於系統日誌需要最高權限,執行 sudo ./parse_log.sh 後,終端機精準輸出 3 127.0.0.1,成功驗證腳本能自動統計出本機 IP(127.0.0.1)訪問了 3 次。


 iThome鐵人賽
 看影片追技術